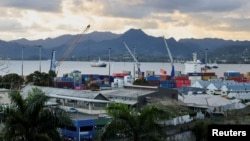
美国驻斐济大使馆表示,与中国有关的黑客今年早些时候曾连续数日进入一个设在斐济的地区组织网络。这是美国近期一系列中国相关网络间谍活动指控中的最新一起。
美国驻斐济首度苏瓦大使馆说,这起疑似网络入侵发生在2026年7月至8月之间。美方已经将有关情况通知斐济政府和受影响的组织,并提供了技术建议,帮助其加强网络安全防护。
美国大使馆没有公布这个地区组织的名称,也没有说明黑客是否获取了敏感信息。
美方表示,这起事件符合华盛顿所说的一种更广泛趋势,即与中国有关的国家支持网络行为体持续针对外国政府、多边机构和太平洋岛国的电信网络发动网络行动。
斐济负责警务和通信事务的部长约阿内·奈瓦卢鲁阿(Ioane Naivalurua)星期二(10月13日)表示,政府正在审查这起疑似网络入侵事件。
中国方面否认美方提出的广泛网络攻击指控。
中国外交部发言人毛宁星期二在被问及斐济事件时表示,她不了解具体情况,但同时强调,中国“一贯坚决反对并依法打击黑客活动”。
中国驻斐济大使馆也批评美国将网络安全问题政治化,并表示对其他国家提出网络攻击指控应当拿出证据。中国使馆呼吁各方通过对话和磋商应对网络安全风险。
此次披露发生在美国司法部和联邦调查局采取另一项针对中国相关黑客活动的执法行动之后。
美国司法部本月早些时候宣布查封七个互联网域名,称这些域名与一套被用于扫描并入侵美国和外国关键基础设施的网络工具有关。
司法部表示,这些工具名为Microscan和FishHub,由为中国信息技术公司诚信科技集团(Integrity Technology Group)工作的网络行为体运营。美国及私人网络安全研究人员将相关黑客活动追踪为“亚麻台风”(Flax Typhoon)。
根据法庭文件,相关目标包括一家美国电力公司、日本和波兰的机场、台湾能源企业以及多所大学。
另外,网络安全公司Proofpoint本月早些时候表示,一个被其称为TA419、与中国有关的网络间谍组织一直在冒充美国人工智能政策专家和其他专业人士,实施窃取登录凭证的网络钓鱼行动。
Proofpoint说,该组织的目标包括美国智库、大学、国防承包商和律师事务所,目的似乎是获取有关美国人工智能政策、监管和出口管制的信息。
这家公司表示,至少从2025年4月起,就已经追踪到类似活动。
美国官员近年来不断警告,与中国政府有关的网络行动不仅对美国关键基础设施构成风险,也对印太地区的政府和机构形成威胁。
北京则一再否认从事或支持网络间谍活动,并指责华盛顿利用网络安全问题遏制和抹黑中国。

评论区